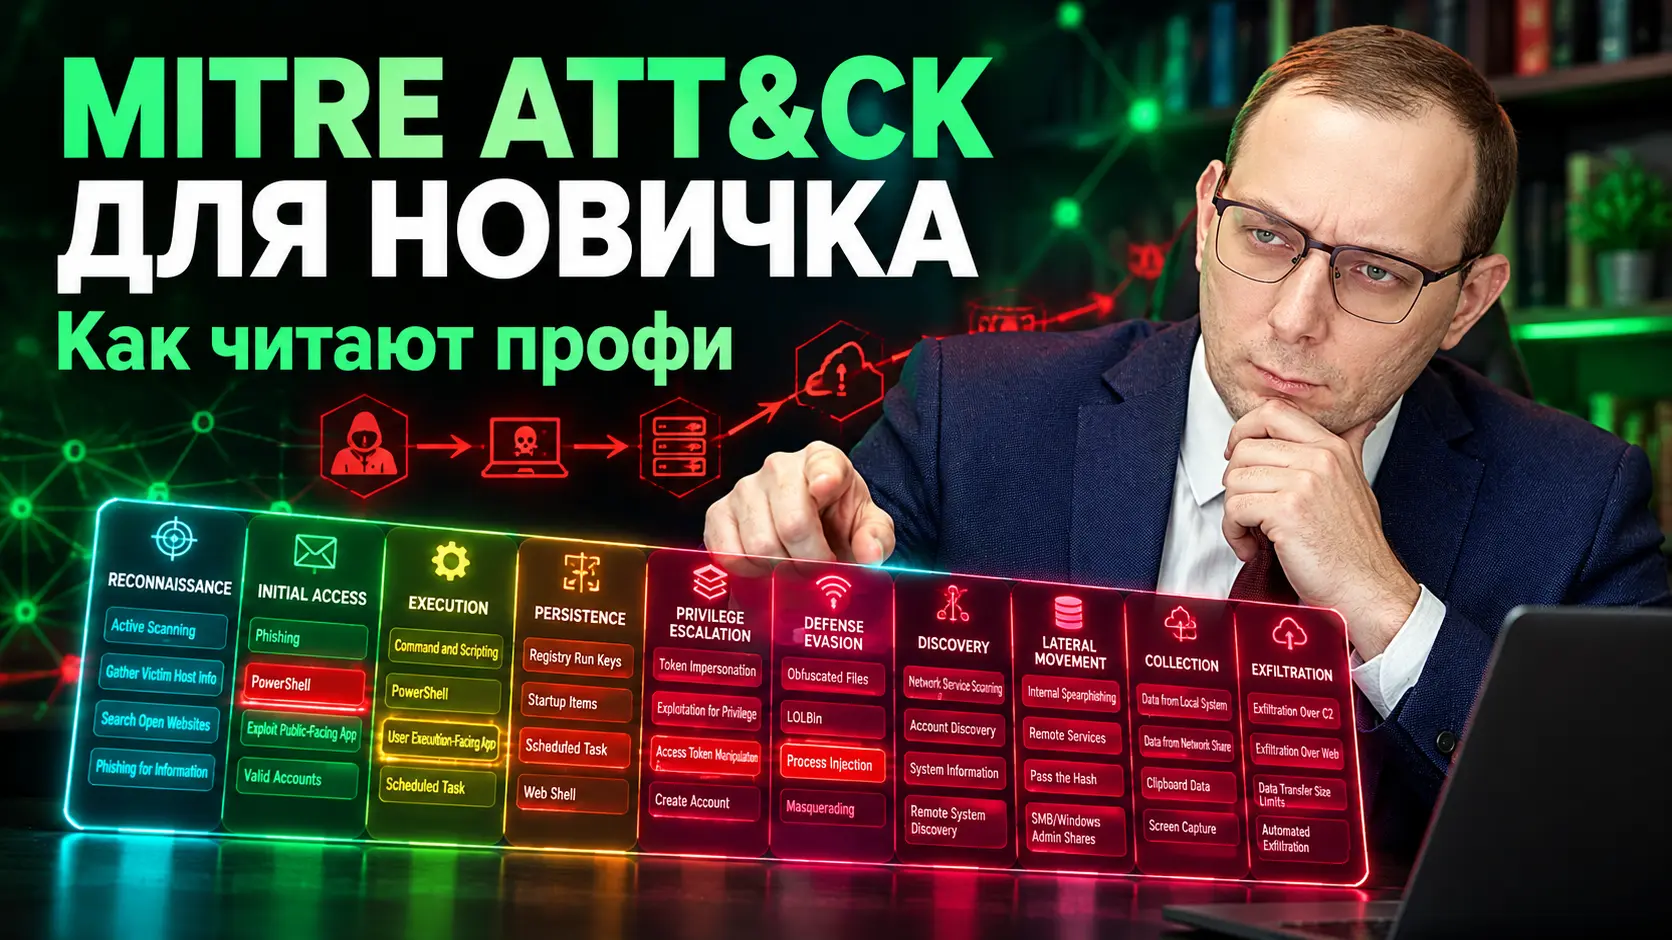
Профи не зубрят матрицу. Они читают её как карту поведения атакующего: берут конкретный инцидент или группировку, раскладывают по тактикам и смотрят, где у защиты дыры. Разбираем по шагам, как это сделать. 😎
Что это вообще
ATT&CK — база знаний о техниках атакующих, построенная на реальных наблюдениях. Это не список CVE и не чек-лист. Она описывает, что атакующий делает внутри операции.
Модель состоит из четырёх слоёв:
-
Тактики: зачем атакующий это делает.
-
Техники: как он достигает цели.
-
Субтехники: более конкретный вариант.
-
Процедуры: реальное применение в конкретных кампаниях.
Пример от Microsoft: credential dumping — это техника для тактики Credential Access, то есть доступа к учётным данным.
По масштабам: 13 октября 2026 года вышла ATT&CK v20, и на сайте для Enterprise указано 227 техник. Раньше было 14 тактик, 216 техник и 475 субтехник в v18. Не заучивай цифры, они меняются от релиза к релизу.
Как смотрит профи
Новичок видит стену квадратиков. Профи видит колонки как последовательность целей: разведка, первоначальный доступ, выполнение, закрепление, обход защиты, доступ к учёткам, горизонтальное перемещение, impact. Читать надо слева направо, как сюжет атаки.
Страница каждой техники содержит метаданные, описание, субтехники, примеры процедур, меры защиты и стратегию детектирования. Новичок читает только описание. Профи сразу идёт в procedure examples (кто и чем это делал) и detection (что искать в логах).
5 способов использовать матрицу
1. Разметка отчётов по угрозам. Берёшь публичный отчёт о кампании и для каждого действия подбираешь тактику, потом технику. MITRE советует мыслить поведением, а не атомарным индикатором вроде IP. IP сменится завтра, а техника останется.
2. Navigator. Это веб-инструмент для аннотирования и исследования матриц, он показывает покрытие защиты, помогает планировать red/blue team и считать частоту обнаруженных техник. Слои можно накладывать друг на друга: один на группировку, другой на свои детекты. Пересечения и белые пятна видны сразу. Экспорт идёт в JSON, SVG и Excel.
3. Покрытие детектов. Для blue team: сопоставь свои SIEM-правила с техниками и найди пробелы. Microsoft предлагает цикл: оценка текущего состояния, приоритизация техник под свою отрасль, правила детектирования, измерение прогресса.
4. Эмуляция противника для red team. Пятишаговый процесс от MITRE: собрать разведданные об угрозе, извлечь техники, организовать их в операционный поток, разработать инструменты и процедуры, провести эмуляцию. Это и есть «красивый» пентест вместо хаотичного запуска Metasploit.
5. Язык отчёта. Указывай ID техники (например, T1003 для дампа учёток) в находках. Клиенту сразу понятно, куда это ложится в его модели угроз.
Лайфхаки для новичка
-
Начни с одной группировки и одной кампании, а не с изучения всей матрицы.
-
Используй Navigator: создай слой Enterprise, поищи группу, поставь баллы техникам, потом объединяй слои.
-
Тренируйся на HTB и CTF: после решения машины разметь свою цепочку атаки по ATT&CK. Из этого получится прекрасный пункт портфолио (привет прошлой статье 😏).
-
Для каждой изученной техники записывай три вещи: как воспроизвести в лабе, какие следы остаются, чем закрыть.
-
Следи за версиями. Слои из разных версий не объединяются без совместимости, и Navigator требует одного домена и версии.
Типичные факапы
-
Считать матрицу чек-листом «закрыл все квадраты — безопасен». Админы с таким мышлением любят говорить «у нас 100% покрытие». 🙃
-
Гнаться за количеством техник вместо приоритизации под свою угрозу.
-
Путать тактику и технику. Тактика отвечает на «зачем», техника на «как».
-
Размечать по IP и хешам вместо поведения.
И да, Burp Suite тут тоже живёт: любой эксплойт веб-приложения ложится в Initial Access, а твои находки теперь можно называть языком ATT&CK.