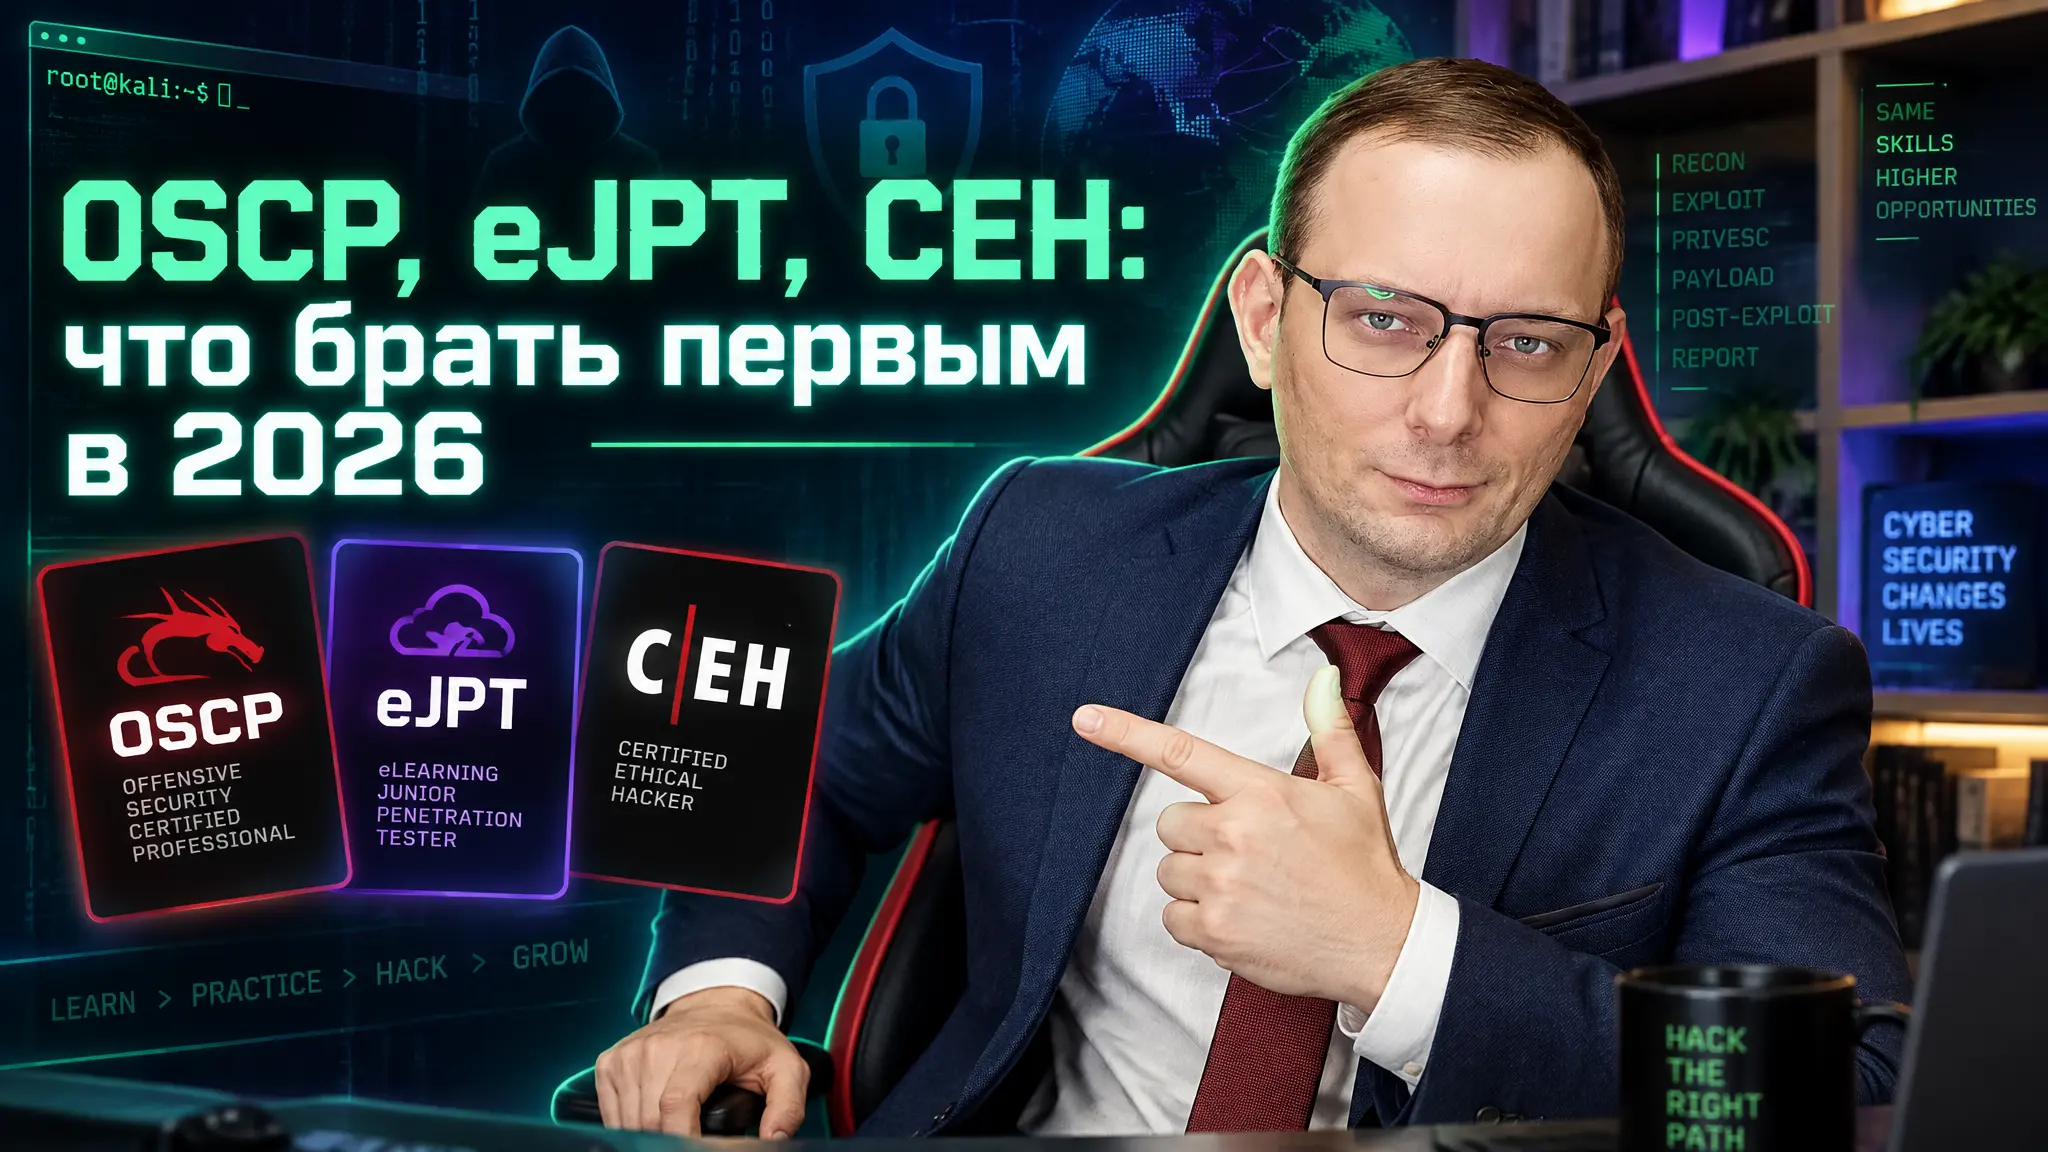
Привет, пентестер! Разбираю три сертификата как три разных вектора атаки на HR-фильтр. Спойлер: не все они одинаково полезны, и один из них — это скорее «пропуск на входе», чем реальный скилл-чек. Погнали по пунктам, как в нормальном RedTeam-отчёте.
Точка входа: что это вообще такое
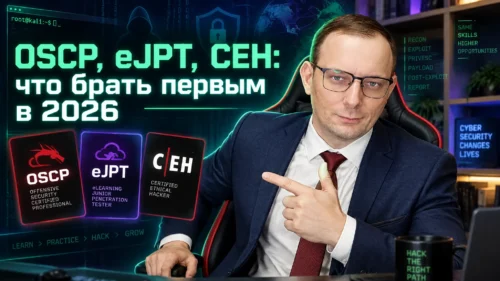
eJPT (eLearnSecurity Junior Penetration Tester) — это твой первый плацдарм. Практический экзамен на реальной инфре, без формальных требований по опыту. Экзамен + материалы обходятся примерно в $200–250, часто уже с попытками пересдачи в комплекте. Это как первый успешный SQLi — не хардкор, но кайф от того, что реально пробил.
CEH (Certified Ethical Hacker) — теоретический монстр от EC-Council. Формально нужно 2 года опыта в инфобезе либо прохождение официального обучения. Ценник кусается: ваучер $950–1199 через Pearson VUE или ECC, плюс подготовка — итого $1400–1900 за самостоятельную подготовку. Проблема: экзамен — это тест с вариантами ответов на термины и категории атак, а не «сломай машину». Комьюнити прямо жёстко режет: «CEH holds the least amount of value», «works more like an HR filter».
OSCP (Offensive Security Certified Professional) — это твой боевой крест. Полностью практический 24-часовой экзамен, где нужно реально скомпрометировать машины и написать отчёт как настоящий пентестер. Формальных пререквизитов нет, но рекомендуют шарить Linux, TCP/IP, Bash/Python. Цена ощутимо выше: пакет курс + экзамен — $1749, годовая подписка Learn One — $2749/год, отдельный экзамен (OSCP+) — $1699. С учётом доп.материалов и возможных пересдач ($249 за попытку) реальный бюджет — $2000–3500.
Сравнительная таблица — для тех, кто любит быстро глянуть
| Параметр | eJPT | CEH | OSCP |
|---|---|---|---|
| Формат экзамена | Практический (реальные машины) | Теория, multiple choice | Практический, 24ч + отчёт |
| Пререквизиты | Нет | 2 года опыта или обучение EC-Council | Формально нет, рекомендован бэкграунд |
| Стоимость | ~$200–250 | $950–1900 | $1699–3500 |
| Признание индустрией | Начальный уровень, для входа | Спорное, часто «фильтр для HR» | Золотой стандарт для pentest-ролей |
| Сложность | Низкая-средняя | Низкая (заучил термины — сдал) | Высокая, боевая |
Векторы атаки на карьеру: с чего реально начинать
Смотри, тут логика простая — как эскалация привилегий: сначала low-priv shell, потом root.
-
Если ты вообще ноль в практике — бери eJPT первым. Дёшево, практично, даёт руки набить на реальных машинах, а не зубрить определения. Комьюнити прямо советует: «eJPT is value for money and provides hands-on experience», начинать с него логичнее для практика.
-
CEH имеет смысл только если тебе нужен формальный DoD 8570/8140-совместимый сертификат для гос.контрактов или compliance-ролей — там это реально требование, а не понты. Для чистого пентеста как самоцель — трата денег, лучше вложить в CompTIA PenTest+, CySA+ или сразу копить на OSCP.
-
OSCP — это твоя финальная цель, «очевидный не-баг» индустрии: он реально матчится с тем, что делают на работе. Один из редакторов на Reddit прямо сказал: «really OSCP is the one that matters». Но заходить туда без базы — это как ломиться в WAF без энкодинга payload’а: сольёшь бюджет и мотивацию.
Мой вердикт как из отчёта пентестера
Оптимальная цепочка эксплойта на 2026: eJPT → практика на HTB/TryHackMe → OSCP. CEH зашивай в план только если он тебе нужен под конкретную вакансию с формальным требованием сертификата (гос.сектор, SOC-позиции с compliance).
Не гонись за корочками ради корочек — работодатели в 2026 всё больше смотрят на пруфы в виде реальных writeup’ов, HTB-профиля и bug bounty репортов, а не на список аббревиатур в резюме.